SISTEMAS & CIBERSEGURIDAD

Hola, soy

Saúl Martín Sánchez

Sistemas en la práctica.
Mentalidad Blue Team.

Administrador de sistemas y estudiante de ASIR en Valencia. Experiencia en entornos MSP, administración cloud y automatización con PowerShell. Mi foco: la seguridad defensiva y el análisis de eventos.

Valencia, España / Aprendiendo, siempre.
EXPLORA MI PERFILSM.//01
04 / SEGURIDADBlue
Team.
OBSERVAR · ENTENDER · PROTEGER

Splunk, Microsoft Defender y Entra ID. Mi formación y experiencia se orientan a la seguridad defensiva.

Selecciona un área para explorarla.

Un poco de lo que hago
02

Experiencias profesionales en IT

03

Certificaciones · Cisco & Splunk

04

Reconocimientos · 2021–2025

Sistemas por dentro.
Personas al otro lado.

01 / EXPERIENCIA PROFESIONAL

También fuera
del laboratorio.

Infraestructura, usuarios y continuidad operativa. Experiencia trabajando con equipos IT y clientes corporativos.

— SolveIT Proveedor de servicios IT · MSPValencia · Presencial

Administrador de sistemas de TI

Administración de infraestructura y soporte a múltiples clientes corporativos, con foco en seguridad, mantenimiento y continuidad del servicio.

  • Microsoft 365
  • PowerShell
  • Fortinet
  • Intune
  • Acronis
Responsabilidades y tecnologías
  • Cloud y soporte. Altas, bajas y permisos en Microsoft 365 y Google Workspace; asistencia con AnyDesk y gestión de incidencias en Odoo.
  • Servidores y backups. Auditoría de capacidad y rendimiento en Windows Server, copias de seguridad con Acronis y administración de NAS QNAP y Buffalo.
  • Redes. VPN corporativa con Fortinet / FortiClient y políticas de conexión con Cloudflare WARP.
  • Seguridad y automatización. Políticas de Microsoft Defender y Entra ID; scripts PowerShell, credenciales con 1Password y certificados con RedTrust.
  • Dispositivos. Despliegue, configuración y mantenimiento de equipos con Microsoft Intune.
— Sesame Formación Profesional DualValencia · Presencial

Especialista de asistencia de TI

Soporte técnico dentro del departamento de IT para mantener la operativa diaria de los usuarios y la infraestructura de oficina.

  • Helpdesk
  • Windows / macOS
  • Gestión de accesos
  • Redes & VPN
Responsabilidades y tecnologías
  • Soporte. Resolución de incidencias de hardware, software, sistemas operativos y aplicaciones corporativas.
  • Accesos. Altas, bajas y permisos de usuarios en el entorno empresarial.
  • Sistemas. Configuración de puestos de trabajo y periféricos, despliegue y mantenimiento preventivo.
  • Conectividad. Resolución de problemas de red local, Wi-Fi y VPN.

02 / PROYECTOS & LABORATORIOS

Lo que he puesto
en práctica.

Redes, prácticas de seguridad y un hackathon ganado en equipo. Aquí está parte del trabajo que hay detrás de mi formación.

4 proyectos mostrados

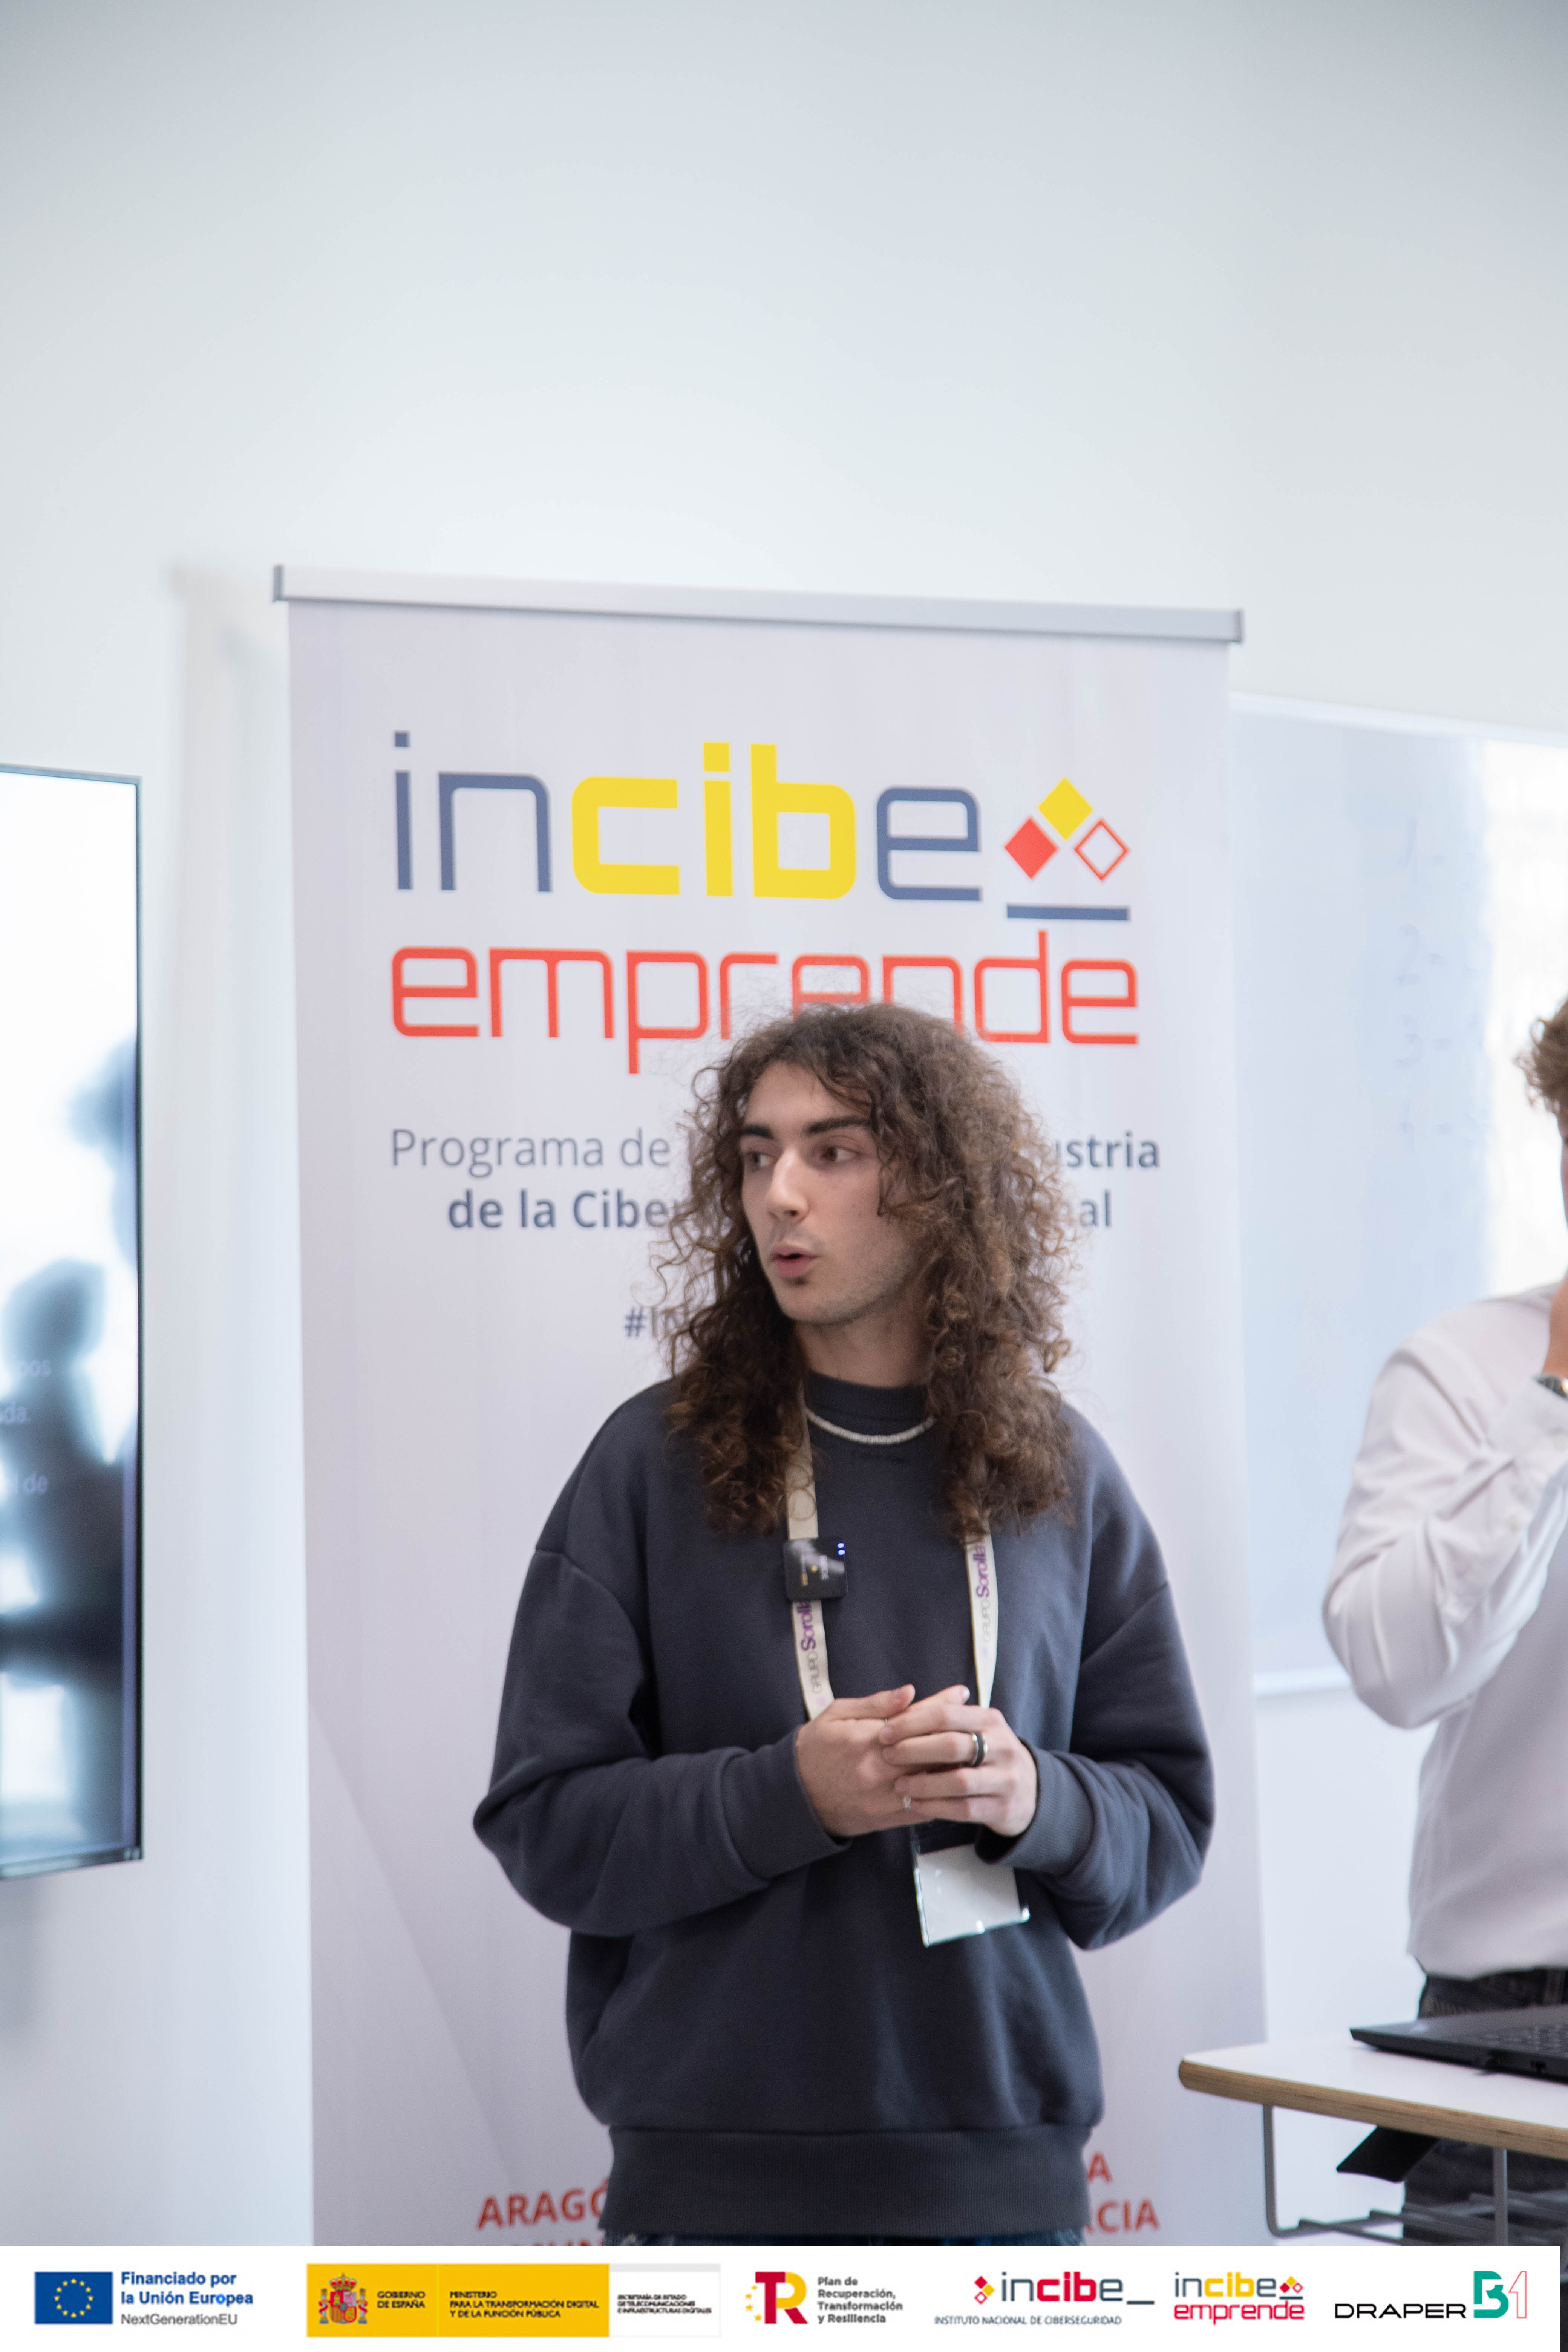
Participación en un hackathon de ciberseguridad de INCIBE

01 / RETOS EN EQUIPOHACKATHON

PROPUESTA GANADORA · 2025

Cypher.
Hackathon
INCIBE.

En Cypher asumí el rol de CEO durante el reto. Dos días de prototipo, ajustes y trabajo en equipo hasta conseguir la propuesta ganadora.

  • INCIBE
  • Análisis
  • Trabajo en equipo
Entrar en el hackathon
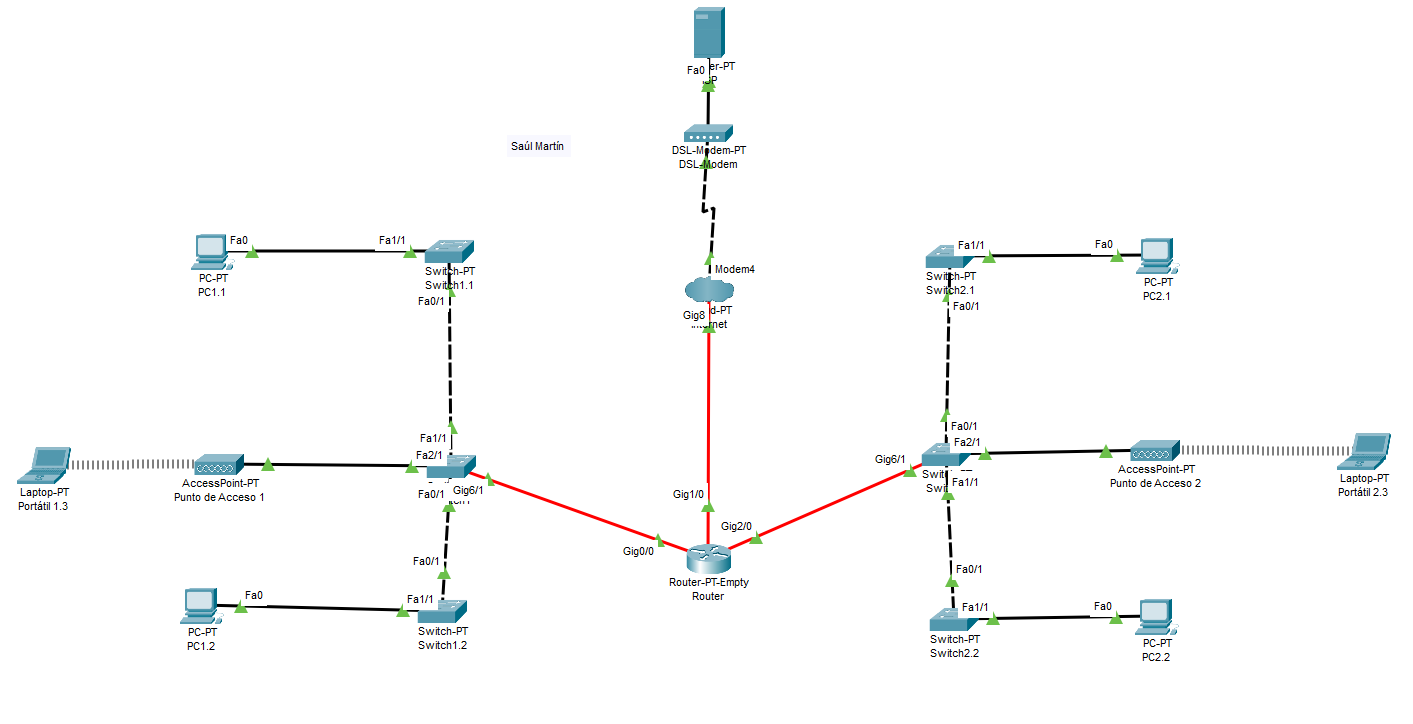
Topología en Cisco Packet Tracer con router, switches, equipos y servidor

02 / REDESLABORATORIO

Diseño de red con Cisco

Topologías para practicar la conectividad, la segmentación y la administración de una red.

  • Packet Tracer
  • Redes
  • Segmentación
Ver práctica
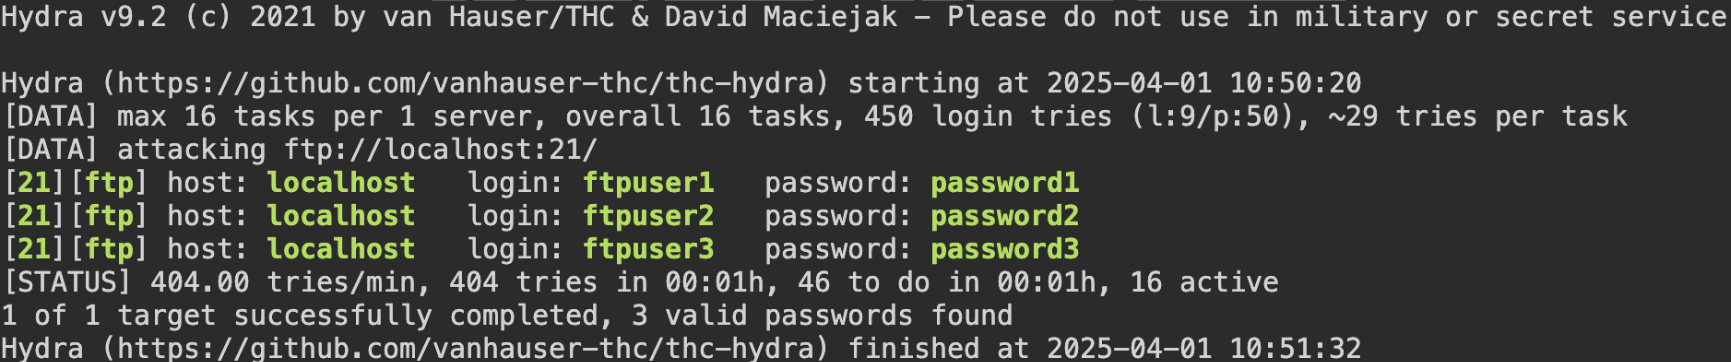
Captura de una prueba con Hydra en un entorno de laboratorio

03 / CIBERSEGURIDADLABORATORIO

Seguridad de un servidor FTP

Una prueba controlada con Hydra para comprender la resistencia de las credenciales frente a fuerza bruta.

  • Hydra
  • FTP
  • Kali Linux
Ver práctica
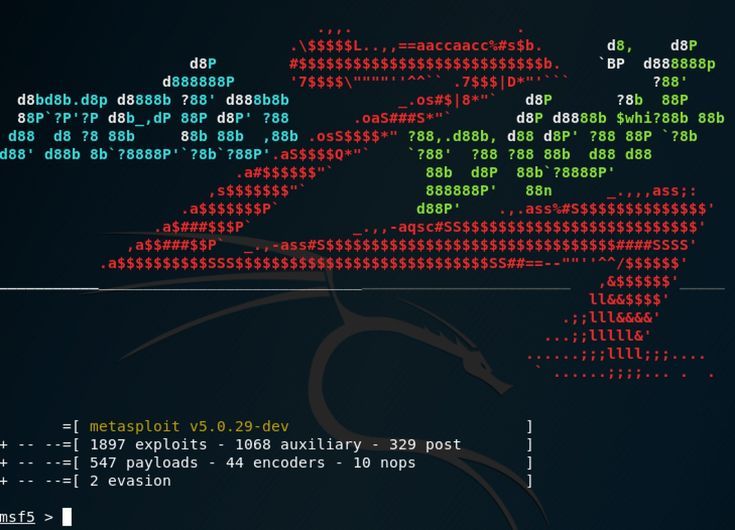
Consola de Metasploit durante una práctica de laboratorio

04 / CIBERSEGURIDADLABORATORIO

Explorando Metasploit

Primeros pasos con sus módulos de explotación para comprender las vulnerabilidades desde la práctica.

  • Metasploit
  • Linux
  • Pentesting
Ver práctica

Las prácticas de seguridad se presentan como experiencias de formación en entornos controlados.

03 / SOBRE MÍ

Entre servidores,
logs y personas.

Mi recorrido empezó en Sistemas Microinformáticos y Redes y continúa en ASIR. La experiencia en Sesame y SolveIT me ha permitido llevar esa base al día a día: dar soporte a usuarios, administrar servicios cloud, revisar servidores y automatizar tareas.

Mi siguiente paso está en la ciberseguridad defensiva. La formación en Splunk, el análisis de logs y los retos de INCIBE me ayudan a conectar la administración de sistemas con una visión de Blue Team.

Me gusta aprender con otras personas y estar cerca del sector: he participado en Segurxest y en la jornada de empleabilidad de la Cátedra INCIBE–UPV e ISACA Valencia.

Conóceme en LinkedIn

EL CAMINO HASTA AQUÍ

BASE TÉCNICA · COMPLETADO

Sistemas Microinformáticos
y Redes

Equipos, sistemas operativos y redes. El punto de partida para aprender haciendo.

SMR

SIGUIENTE ETAPA · EN FORMACIÓN

Administración de Sistemas
Informáticos en Red

Servidores, infraestructura y seguridad. Ampliando la visión de cómo se conectan los sistemas.

ASIR
Con la vista puesta en ciberseguridad defensiva.

04 / LICENCIAS & CERTIFICACIONES

Mi formación,
paso a paso.

Formación completada en hardware, fundamentos de ciberseguridad y análisis de eventos. Con acceso a cada acreditación.

C.01

HARDWARE / FUNDAMENTOS

Cisco Networking Academy

Computer Hardware Basics

Hardware, mantenimiento preventivo y seguridad en el trabajo con equipos.

Qué he trabajado
  • Montaje, reparación y actualización de equipos.
  • Mantenimiento preventivo en portátiles y dispositivos móviles.
  • Seguridad al trabajar con hardware.
Ver credencial
C.02

CIBERSEGURIDAD / FUNDAMENTOS

Cisco Networking Academy

Introduction to Cybersecurity

Amenazas, vulnerabilidades y fundamentos de protección de la información.

Qué he trabajado
  • Identificación de amenazas y vulnerabilidades.
  • Protección personal y organizacional en línea.
  • Continuidad del negocio ante ciberataques.
Ver credencial
C.03

ANÁLISIS / SIEM

Splunk

Intro to Splunk (eLearning)

Consultas SPL, dashboards, informes y análisis de patrones en eventos.

Qué he trabajado
  • Consultas con SPL (Search Processing Language).
  • Dashboards e informes dinámicos.
  • Análisis de patrones operativos y eventos.
89 % · ID EDU-14628
Ver credencial

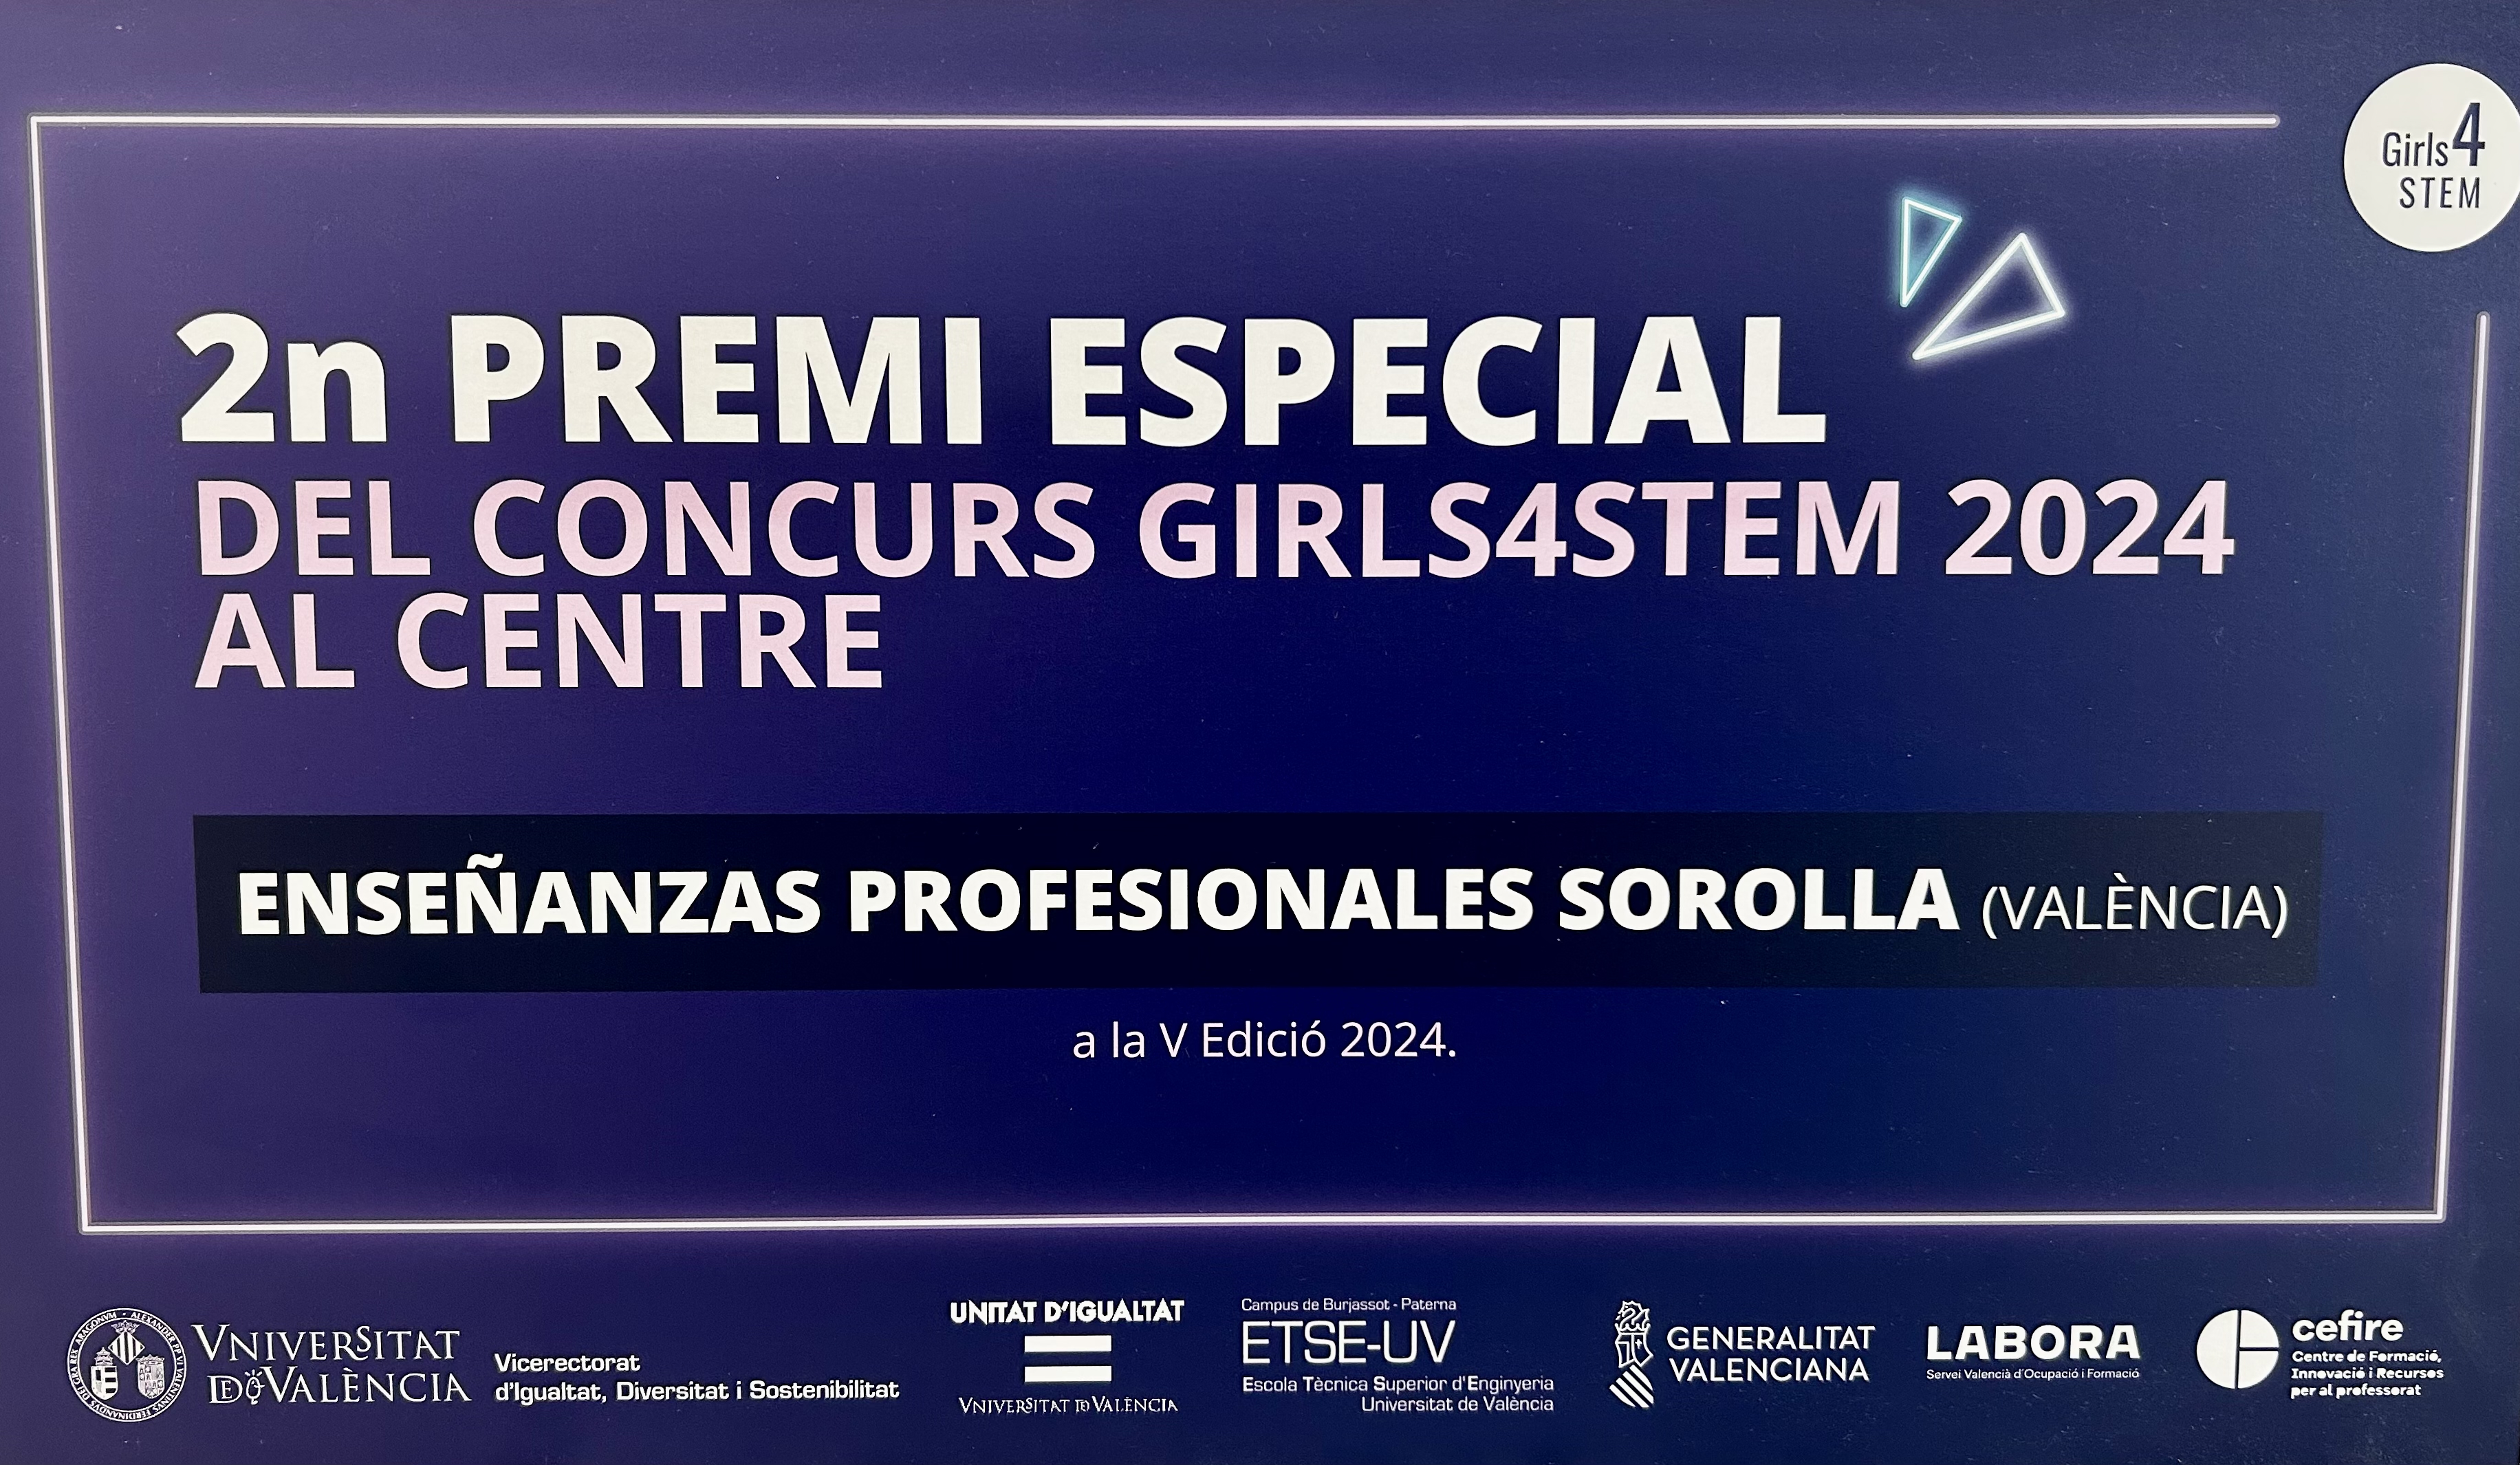
05 / RECONOCIMIENTOS

El trabajo en equipo
también se celebra.

Experiencias que refuerzan mis ganas de seguir aprendiendo y aportar en equipo.

06 / CONOCIMIENTOS

Mi caja de
herramientas.

Tecnologías que utilizo durante mi formación. El foco está en su aplicación práctica y en seguir ampliando conocimientos.

[ 01 ]

Sistemas & redes

Configuración, administración y conectividad.

  • Windows Server & Linux
  • Microsoft 365 & Google Workspace
  • Acronis · QNAP · Buffalo
  • Cisco Packet Tracer
[ 02 ]

Seguridad & análisis

Prácticas en laboratorio y exploración de herramientas.

  • Splunk & SPL · formación inicial
  • Defender & Entra ID
  • Fortinet & Cloudflare WARP
  • Nmap & Wireshark
[ 03 ]

Automatización & soporte

Mantenimiento, dispositivos y atención a usuarios.

  • PowerShell
  • Microsoft Intune
  • AnyDesk & Odoo
  • 1Password & RedTrust

07 / SIGUIENTE CONEXIÓN

VALENCIA, ESPAÑA

¿Hablamos?

Si buscas a alguien con ganas de aprender, implicarse y resolver problemas, podemos empezar por un correo.

Escríbeme un correo
DETALLE DEL PROYECTO